Domain usefulness.de kaufen?
Wir ziehen mit dem Projekt
usefulness.de um.
Sind Sie am Kauf der Domain
usefulness.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain usefulness.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Nützlichkeit und Erkenntnisfortschritt, Fachbücher von Désirée SchauzNutzenideale ändern sich. Was bleibt, ist die Einsicht, dass sich die Naturwissenschaften nicht allein an aktuellen Bedürfnissen ausrichten sollten. Der Aufstieg der modernen Naturwissenschaften war getragen vom Glauben, dass sich das Wissen über die Natur stetig vermehren und sich über kurz oder lang für Mensch und Gesellschaft als nützlich erweisen würde. Wie diese Erwartungen das Selbstverständnis und die Entwicklung der Naturwissenschaften prägten, ist Thema dieses Buches. Es zeigt sich, dass die Erwartungen sich wiederholt änderten: vom universellen Nutzenideal des 17. und 18. Jahrhunderts bis zum technischen Fortschrittsversprechen, das heute bestimmend ist. Der unerschütterliche Glaube an den Nutzen der Naturwissenschaften war aber immer schon von der Einsicht begleitet, dass der Erkenntnisfortschritt nur dann gewährleistet ist, wenn sich Forschung nicht allein an kurzfristigen Bedürfnissen ausrichtet. Désirée Schauz schlägt in ihrer Geschichte des modernen Wissenschaftsverständnisses den Bogen von der frühneuzeitlichen Naturforschung bis hin zu den Naturwissenschaften des 20. Jahrhunderts. Mit seiner Langzeitperspektive und seinem begriffsgeschichtlichen Instrumentarium leistet dieses Buch nicht nur einen wichtigen Beitrag zur neuzeitlichen Wissenschaftsgeschichte, sondern bietet zugleich eine historisch fundierte Grundlage für aktuelle Debatten der Wissenschafts- und Innovationspolitik.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Funktion, Form und Bedeutung, Fachbücher von Alexandra Holsting, Uwe Helm PetersenDas Fachbuch 'Funktion, Form und Bedeutung' bietet eine umfassende systemisch-funktionale Beschreibung der deutschen Sprache. Es basiert auf dem Ansatz der systemisch-funktionalen Linguistik, der Sprache als dynamische Ressource betrachtet, die weit über ein starres Regelsystem hinausgeht. Das Buch integriert verschiedene linguistische Disziplinen, darunter Grammatik, Semantik, Pragmatik, Text- und Diskurslinguistik sowie Phonologie und Phonetik, in ein ganzheitliches Modell. Im Mittelpunkt steht die Wechselwirkung zwischen sprachlicher Form, Bedeutung und Funktion, wobei der interaktionale Charakter der Sprache und die Bedeutung des Kontexts hervorgehoben werden. Die Darstellung ermöglicht es den Leserinnen und Lesern, ein tieferes Verständnis für die komplexen Zusammenhänge der deutschen Sprache zu entwickeln und deren vielfältige Anwendungsmöglichkeiten zu erkennen. Die systemisch-funktionale Perspektive fördert einen integrativen Blick auf Sprache, der sowohl theoretische als auch praktische Aspekte berücksichtigt.129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der Vorteil, Fachbücher von Patrick M. LencioniEs gibt für Unternehmen einen Wettbewerbsvorteil, der mächtiger als jeder andere ist. Handelt es sich dabei um eine überlegene Strategie? Schnellere Innovationen? Klügere Mitarbeiter? Nein, sagt der New-York-Times-Bestsellerautor Patrick Lencioni. Es geht nicht darum, was erfolgreiche Spitzenunternehmen mehr oder besser wissen als zweitklassige Organisationen und wie clever sie sind. Das Einzige, was zählt, ist, wie "gesund" (vital und robust) sie sind. Patrick Lencionis neues Buch vereinigt in neuer Form - diesmal ist es keine Business-Fabel - seine enorme Erfahrung und viele Erkenntnisse aus seinen bisherigen Büchern. Es ist eine umfassende Darstellung des einzigartigen Vorteils, den "organisatorische Gesundheit" bietet. Ein Unternehmen ist immer dann "gesund", wenn es eine geschlossene Einheit bildet, das heisst, wenn sein Management, seine Prozesse und seine Kultur vereinheitlicht sind und einem gemeinsamen Ziel folgen. Die Geschäftsführung, alle Manager und Mitarbeiter ziehen an einem Strang. Gesunde Organisationen sind frei von politischen Ränkespielen, Grabenkämpfen und Chaos. Sie übertreffen so ihre Konkurrenten und bieten ein Umfeld, das Top-Leistungsträger nie verlassen wollen. Angereichert mit Geschichten, Tipps und Anekdoten aus seiner Praxis als Unternehmensberater liefert Patrick Lencioni Managern und Geschäftsführern ein wegweisendes und umsetzbares Modell für organisatorische Gesundheit. Er führt die Leser Schritt für Schritt durch vier "Disziplinen" für vitale und robuste Unternehmen und zeigt: - wie an der Spitze ein geschlossenes Team aufgebaut wird. - wie die Führungskräfte sich an einigen wenigen, aber entscheidenden Fragen ausrichten. - wie Mitarbeiter auf allen Ebenen von den Antworten der Organisation auf diese Fragen überzeugt werden. - wie die Prozesse und Verfahren genutzt werden, um das übergeordnete Ziel zu stützen.25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bleibende Relevanz, Fachbücher von Kurt R. EisslerDer Band enthält die wichtigsten, überwiegend erstmals auf Deutsch veröffentlichten, wegweisenden klinischen und behandlungstechnischen Aufsätze aus fünf Jahrzehnten. In diesen zeigt sich Eissler als ein Psychoanalytiker, der sich durch therapeutische Flexibilität beherzt auf schwierige Behandlungen einlassen kann. Bemerkungen zur Psychoanalyse der Schizophrenie, Ich-psychologische Implikationen bei der psychoanalytischen Behandlung von Verwahrlosten, die Auswirkung der Ichstruktur auf die psychoanalytische Technik, Anmerkungen zur Emotionalität einer schizophrenen Patientin und ihrer Beziehung zu Problemen der Technik, Anmerkungen zum psychoanalytischen Begriff der Heilung, Bemerkungen zur Technik der psychoanalytischen Behandlung pubertierender, nebst einiger Überlegungen zum Problem der Perversion, Trauma, Traum, Angst und Schizophrenie, zu einigen theoretischen und technischen Problemen hinsichtlich der Bezahlung von Honoraren für die psychoanalytische Behandlung, über mögliche Wirkungen des Altersprozesses auf die psychoanalytische Berufsausübung, die Ermordung von wie vielen seiner Kinder muss ein Mensch symptomfrei ertragen können, um eine normale Konstitution zu haben?.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was ist der Unterschied zwischen "nutzen" und "Nützlichkeit"?
"Nutzen" bezieht sich auf die Verwendung oder den Gebrauch von etwas, während "Nützlichkeit" sich auf den Wert oder den Vorteil bezieht, den etwas bietet. "Nutzen" ist also eher eine aktive Handlung, während "Nützlichkeit" eher eine Eigenschaft oder ein Merkmal ist. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Relevanz, Nutzen und Wert des Studiums, Fachbücher von Jonas Breetzke, Carla BohndickDas Buch "Relevanz, Nutzen und Wert des Studiums" bietet eine umfassende Analyse der Bedeutung des Studiums in der heutigen Gesellschaft und deren Einfluss auf die berufliche Entwicklung. Es thematisiert die Relevanzwahrnehmung von Studierenden und deren Auswirkungen auf die Studienmotivation und den Studienerfolg. Der Sammelband vereint verschiedene Ansätze aus Forschung und Praxis, um die Wahrnehmung der Relevanz zu stärken. Die Beiträge reichen von praktischen Interventionen in der Lehre über innovative Lehrformate bis hin zu umfassenden curricularen Veränderungen. Dieses Werk richtet sich an alle Akteure der Hochschulbildung, die an effektiven Strategien zur Steigerung der Relevanzwahrnehmung interessiert sind und neue Perspektiven gewinnen möchten.27,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nützlichkeit und Erkenntnisfortschritt, Fachbücher von Désirée SchauzNutzenideale ändern sich. Was bleibt, ist die Einsicht, dass sich die Naturwissenschaften nicht allein an aktuellen Bedürfnissen ausrichten sollten. Der Aufstieg der modernen Naturwissenschaften war getragen vom Glauben, dass sich das Wissen über die Natur stetig vermehren und sich über kurz oder lang für Mensch und Gesellschaft als nützlich erweisen würde. Wie diese Erwartungen das Selbstverständnis und die Entwicklung der Naturwissenschaften prägten, ist Thema dieses Buches. Es zeigt sich, dass die Erwartungen sich wiederholt änderten: vom universellen Nutzenideal des 17. und 18. Jahrhunderts bis zum technischen Fortschrittsversprechen, das heute bestimmend ist. Der unerschütterliche Glaube an den Nutzen der Naturwissenschaften war aber immer schon von der Einsicht begleitet, dass der Erkenntnisfortschritt nur dann gewährleistet ist, wenn sich Forschung nicht allein an kurzfristigen Bedürfnissen ausrichtet. Désirée Schauz schlägt in ihrer Geschichte des modernen Wissenschaftsverständnisses den Bogen von der frühneuzeitlichen Naturforschung bis hin zu den Naturwissenschaften des 20. Jahrhunderts. Mit seiner Langzeitperspektive und seinem begriffsgeschichtlichen Instrumentarium leistet dieses Buch nicht nur einen wichtigen Beitrag zur neuzeitlichen Wissenschaftsgeschichte, sondern bietet zugleich eine historisch fundierte Grundlage für aktuelle Debatten der Wissenschafts- und Innovationspolitik.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Funktion, Form und Bedeutung, Fachbücher von Alexandra Holsting, Uwe Helm PetersenDas Fachbuch 'Funktion, Form und Bedeutung' bietet eine umfassende systemisch-funktionale Beschreibung der deutschen Sprache. Es basiert auf dem Ansatz der systemisch-funktionalen Linguistik, der Sprache als dynamische Ressource betrachtet, die weit über ein starres Regelsystem hinausgeht. Das Buch integriert verschiedene linguistische Disziplinen, darunter Grammatik, Semantik, Pragmatik, Text- und Diskurslinguistik sowie Phonologie und Phonetik, in ein ganzheitliches Modell. Im Mittelpunkt steht die Wechselwirkung zwischen sprachlicher Form, Bedeutung und Funktion, wobei der interaktionale Charakter der Sprache und die Bedeutung des Kontexts hervorgehoben werden. Die Darstellung ermöglicht es den Leserinnen und Lesern, ein tieferes Verständnis für die komplexen Zusammenhänge der deutschen Sprache zu entwickeln und deren vielfältige Anwendungsmöglichkeiten zu erkennen. Die systemisch-funktionale Perspektive fördert einen integrativen Blick auf Sprache, der sowohl theoretische als auch praktische Aspekte berücksichtigt.129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Der Vorteil, Fachbücher von Patrick M. LencioniEs gibt für Unternehmen einen Wettbewerbsvorteil, der mächtiger als jeder andere ist. Handelt es sich dabei um eine überlegene Strategie? Schnellere Innovationen? Klügere Mitarbeiter? Nein, sagt der New-York-Times-Bestsellerautor Patrick Lencioni. Es geht nicht darum, was erfolgreiche Spitzenunternehmen mehr oder besser wissen als zweitklassige Organisationen und wie clever sie sind. Das Einzige, was zählt, ist, wie "gesund" (vital und robust) sie sind. Patrick Lencionis neues Buch vereinigt in neuer Form - diesmal ist es keine Business-Fabel - seine enorme Erfahrung und viele Erkenntnisse aus seinen bisherigen Büchern. Es ist eine umfassende Darstellung des einzigartigen Vorteils, den "organisatorische Gesundheit" bietet. Ein Unternehmen ist immer dann "gesund", wenn es eine geschlossene Einheit bildet, das heisst, wenn sein Management, seine Prozesse und seine Kultur vereinheitlicht sind und einem gemeinsamen Ziel folgen. Die Geschäftsführung, alle Manager und Mitarbeiter ziehen an einem Strang. Gesunde Organisationen sind frei von politischen Ränkespielen, Grabenkämpfen und Chaos. Sie übertreffen so ihre Konkurrenten und bieten ein Umfeld, das Top-Leistungsträger nie verlassen wollen. Angereichert mit Geschichten, Tipps und Anekdoten aus seiner Praxis als Unternehmensberater liefert Patrick Lencioni Managern und Geschäftsführern ein wegweisendes und umsetzbares Modell für organisatorische Gesundheit. Er führt die Leser Schritt für Schritt durch vier "Disziplinen" für vitale und robuste Unternehmen und zeigt: - wie an der Spitze ein geschlossenes Team aufgebaut wird. - wie die Führungskräfte sich an einigen wenigen, aber entscheidenden Fragen ausrichten. - wie Mitarbeiter auf allen Ebenen von den Antworten der Organisation auf diese Fragen überzeugt werden. - wie die Prozesse und Verfahren genutzt werden, um das übergeordnete Ziel zu stützen.25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bleibende Relevanz, Fachbücher von Kurt R. EisslerDer Band enthält die wichtigsten, überwiegend erstmals auf Deutsch veröffentlichten, wegweisenden klinischen und behandlungstechnischen Aufsätze aus fünf Jahrzehnten. In diesen zeigt sich Eissler als ein Psychoanalytiker, der sich durch therapeutische Flexibilität beherzt auf schwierige Behandlungen einlassen kann. Bemerkungen zur Psychoanalyse der Schizophrenie, Ich-psychologische Implikationen bei der psychoanalytischen Behandlung von Verwahrlosten, die Auswirkung der Ichstruktur auf die psychoanalytische Technik, Anmerkungen zur Emotionalität einer schizophrenen Patientin und ihrer Beziehung zu Problemen der Technik, Anmerkungen zum psychoanalytischen Begriff der Heilung, Bemerkungen zur Technik der psychoanalytischen Behandlung pubertierender, nebst einiger Überlegungen zum Problem der Perversion, Trauma, Traum, Angst und Schizophrenie, zu einigen theoretischen und technischen Problemen hinsichtlich der Bezahlung von Honoraren für die psychoanalytische Behandlung, über mögliche Wirkungen des Altersprozesses auf die psychoanalytische Berufsausübung, die Ermordung von wie vielen seiner Kinder muss ein Mensch symptomfrei ertragen können, um eine normale Konstitution zu haben?.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
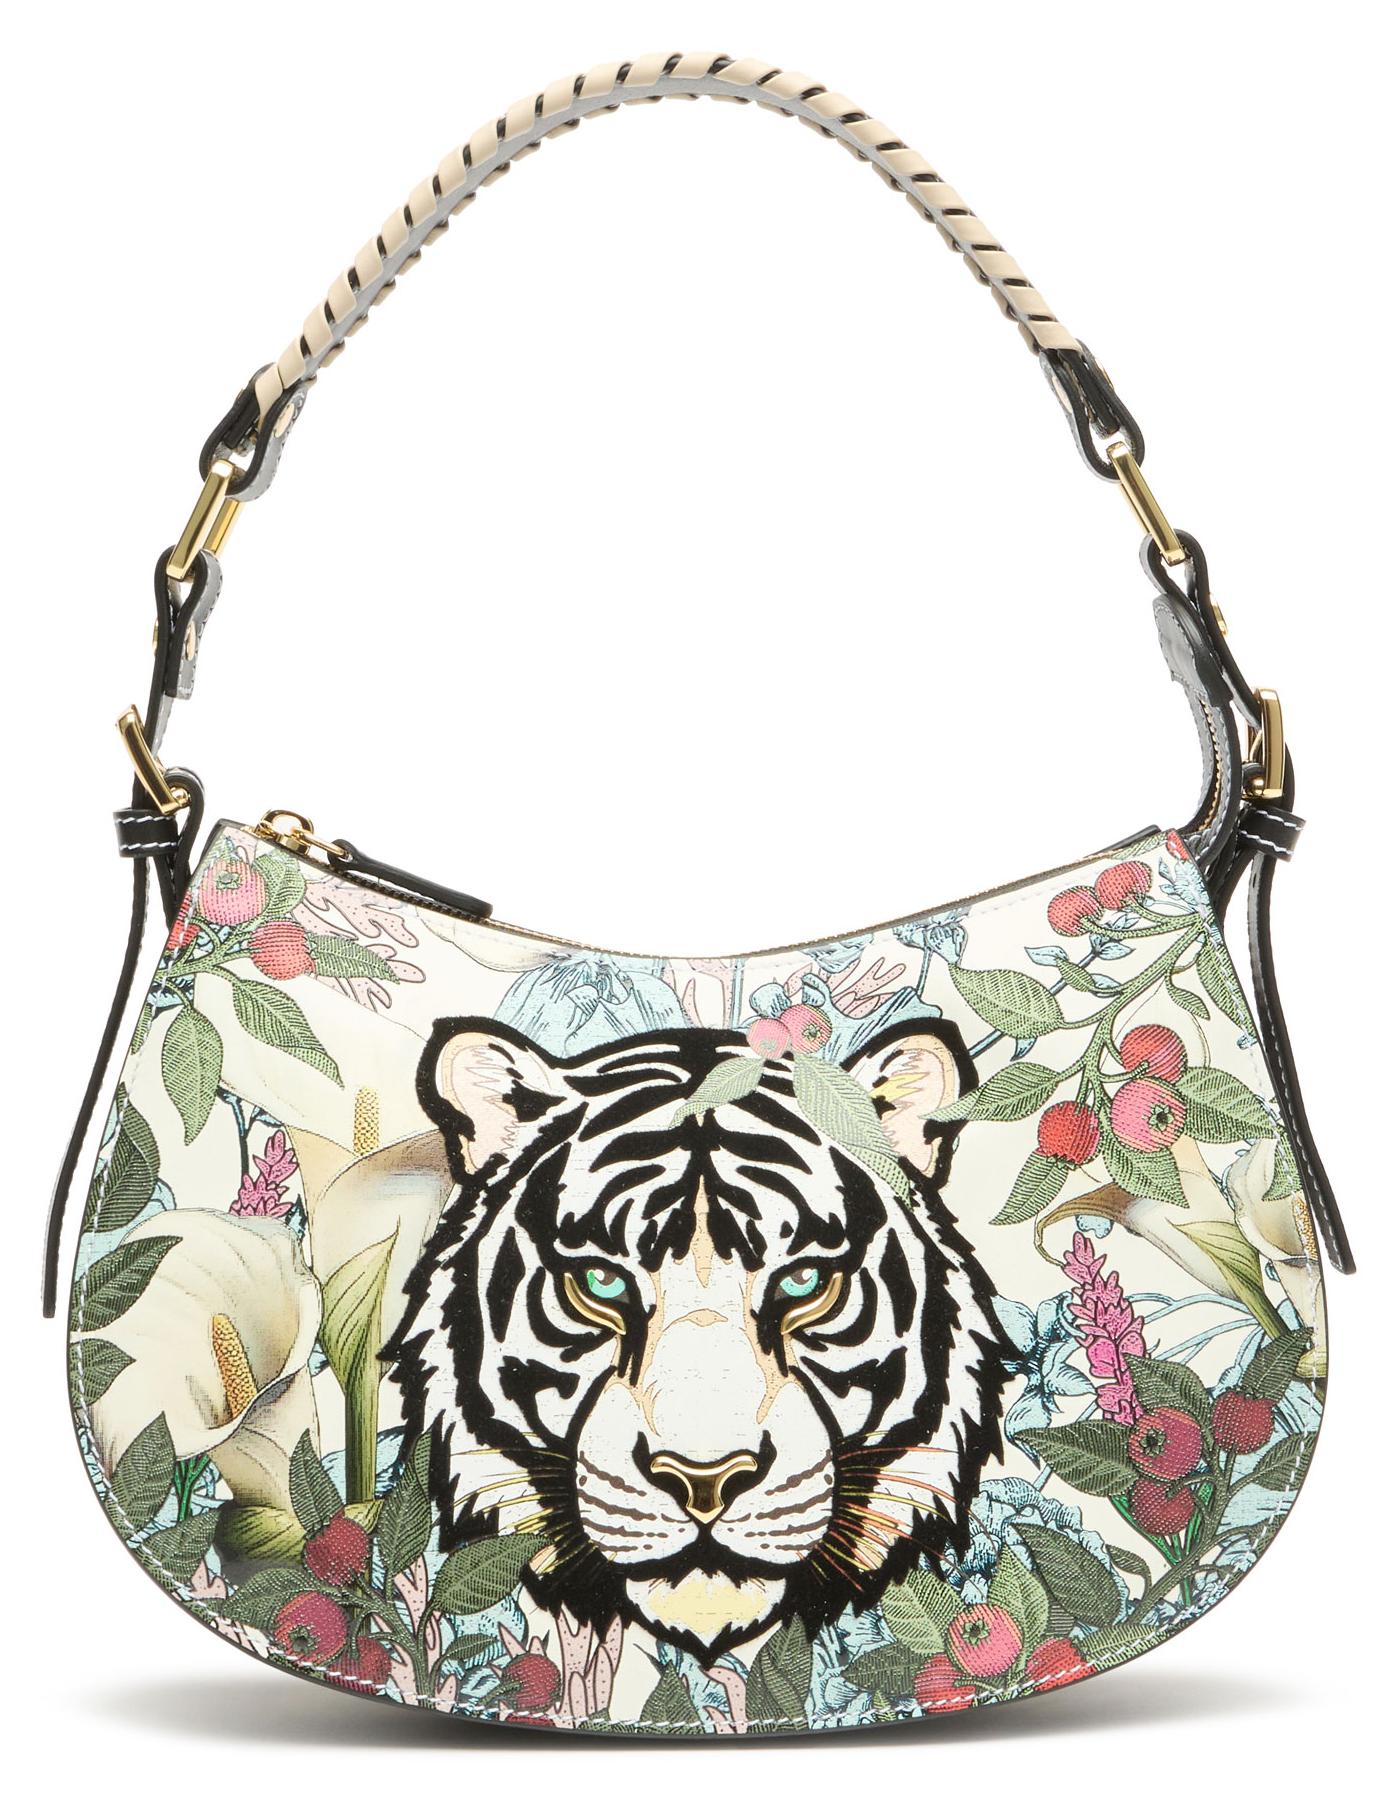
Braccialini Ginevra Tigre Diese halbmondförmige Tasche vereint PraktikabilitätDiese halbmondförmige Tasche vereint Praktikabilität und Charakter dank des Gesichts eines weißen Tigers, eingerahmt von tropischen Blumen und Früchten auf hellem Hintergrund. Die Faltenstruktur mit mittlerer Paspel sorgt für Stabilität, während der geformte Reißverschluss den Zugang zu drei praktischen Fächern ermöglicht. Der verstellbare Schulterriemen wird durch einen geflochtenen Lederhenkel ergänzt. Ein markanter Stil, reich an Details.1500,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
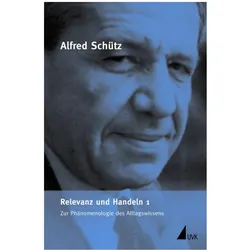
Relevanz und Handeln 1, Fachbücher von Alfred SchützBand VI.1 der Alfred Schütz Werkausgabe enthält Arbeiten, die einen Bogen von Schütz' früher Wiener Zeit bis in sein letztes Lebensjahr spannen. Herkömmliche Sichtweisen von Wissen als einer Abbildung und Repräsentation von Wirklichkeit werden von Schütz in diesen Arbeiten entscheidend revidiert. Der Gesichtspunkt, von dem her Schütz den Aufbau lebensweltlichen Wissens erhellt, ist nicht irgendeine Form der "adaequatio intellectus et rei", sondern der der Relevanz. Relevanz strukturiert Wissen aus der Perspektive situierter Akteure in ihrem räumlichen, zeitlichen und sozialen Kontext und bildet so die epistemologische Grundstruktur allen Handelns. Die Texte des Bandes, von denen einige hier erstmals im Druck erscheinen, lassen erkennen, wie sich Schütz' Phänomenologie des Alltagswissens vor allem aus drei Quellen speist: seiner lebenslangen Beschäftigung mit Fragen der Theorie der Sozialwissenschaften, der Lektüre Husserls, aber auch Bergsons und James', und schliesslich seiner Kenntnis der ökonomischen Theorie, insbesondere der österreichischen Schule der Nationalökonomie.54,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was ist der Unterschied zwischen "nutzen" und "Nützlichkeit"?
"Nutzen" bezieht sich auf die Verwendung oder den Gebrauch von etwas, während "Nützlichkeit" sich auf den Wert oder den Vorteil bezieht, den etwas bietet. "Nutzen" ist also eher eine aktive Handlung, während "Nützlichkeit" eher eine Eigenschaft oder ein Merkmal ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.